Para Owners e administradores de agências Insurance.
Entenda os registros solicitados
Na aba Autenticação DNS, confira Domínio selecionado e o total de registros verificados. Abra uma linha para consultar Tipo, Nome relativo, Valor DNS e Hostname completo. O total e os valores devem ser os gerados para sua agência, não os das imagens demonstrativas.
| Registro | Função prática |
|---|---|
| Assinatura DKIM — CNAME | Permite validar a assinatura das mensagens enviadas pelo domínio. Publique cada seletor solicitado. |
| Retorno de mensagens — MX | Define o retorno técnico no subdomínio indicado pelo assistente. Não substitui o MX de recebimento do domínio principal. |
| Autorização SPF — TXT | Declara a autorização de envio no hostname indicado. |
| Política DMARC — TXT | Define a política de autenticação. Uma política existente reconhecida deve ser preservada. |
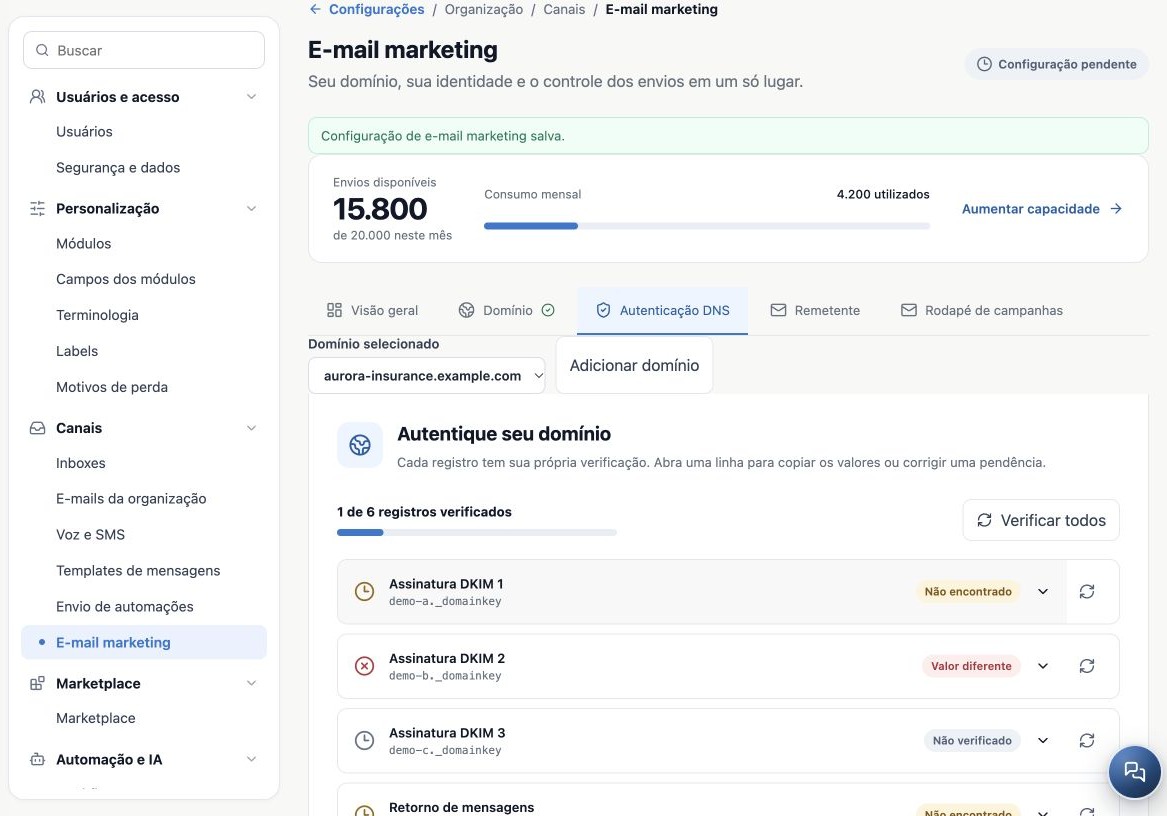
Copie e publique sem duplicar o nome
- Abra o gerenciador DNS responsável pela zona do domínio correto. Se não tiver acesso, encaminhe as instruções ao administrador desse serviço.
- Na linha do CRMDAY, copie o tipo e os valores pelos botões correspondentes.
- Se o provedor acrescenta o domínio ao nome, use Nome relativo. Se exige o nome inteiro, use Hostname completo. Evite gerar algo como nome.suaagencia.com.suaagencia.com.
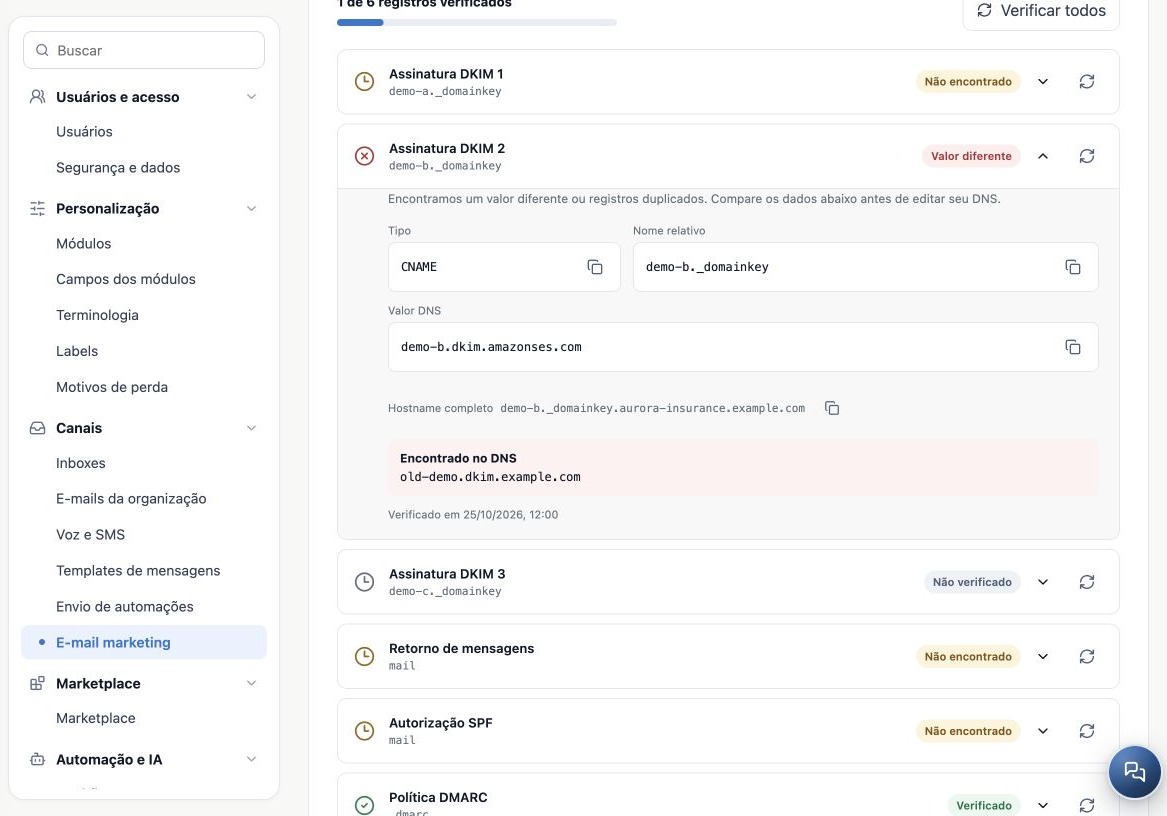
- Para CNAME, confira nome e destino. Na Cloudflare, deixe os registros de autenticação em Somente DNS, sem proxy.
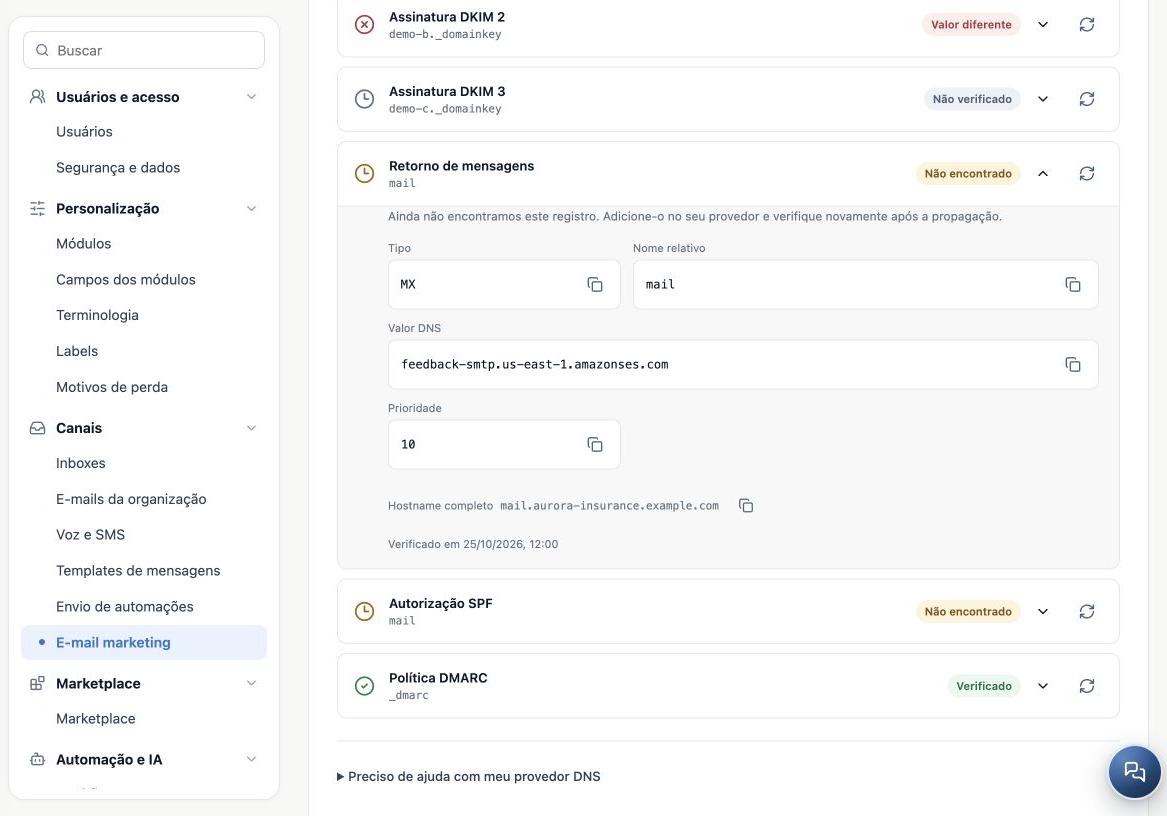
- Para MX, preencha prioridade no campo separado e o destino sem o número da prioridade. Para TXT, cole o valor sem acrescentar aspas.
- Use a ajuda Preciso de ajuda com meu provedor DNS, selecione o provedor quando aplicável e baixe as instruções se precisar compartilhá-las.
A imagem DKIM mostra uma divergência fictícia entre esperado e encontrado. Compare os campos antes de alterar registros. O assistente não publica DNS automaticamente. A documentação oficial da Cloudflare explica os campos dos registros.
Preserve recebimento e política existentes
O MX de Retorno de mensagens pertence ao hostname exibido, normalmente um subdomínio de retorno. Não apague os MX usados pela caixa de entrada da agência. Na imagem, o nome relativo mail e a prioridade 10 são exemplos: use o nome e a prioridade gerados na sua tela.
Se DMARC já estiver Verificado, mantenha a política reconhecida. Não publique dois registros DMARC nem substitua uma política mais restritiva por p=none apenas para copiar a sugestão. Se houver conflito de SPF ou outro registro no mesmo hostname, peça revisão técnica em vez de adicionar valores duplicados. A finalidade do MAIL FROM está descrita na documentação oficial do serviço de entrega.
Verifique e interprete o resultado
- Depois de publicar, volte ao domínio correto no CRMDAY.
- Use o botão de verificação da linha ou Verificar todos.
- Confira os estados e, ao expandir, o valor encontrado e a data da consulta.
- Corrija apenas o que a verificação indicar; aguarde a propagação e verifique novamente.
- Prossiga para Remetente. O cadastro pode ser preparado enquanto a autenticação termina.
| Estado | Ação |
|---|---|
| Não verificado | Ainda falta consultar. |
| Não encontrado | Confira publicação, hostname, zona e propagação. |
| Valor diferente | Compare esperado, encontrado e possíveis duplicidades. |
| Consulta indisponível | Tente depois; falha de consulta não exige editar DNS. |
| Verificado | O registro foi reconhecido; preserve o valor válido. |
A ajuda menciona propagação de até 72 horas; isso é uma referência, não um prazo garantido. Se os registros estiverem corretos e o serviço de entrega ainda não confirmar, aguarde e tente verificar novamente. DNS válido não resolve bloqueio de conta, falta de saldo ou pausa.
Guias relacionados
- Prepare o e-mail marketing da agência
- Cadastre e organize os domínios de envio
- Configure remetentes e usuários autorizados
- Configure o rodapé e o descadastro das campanhas
- Valide a configuração e acompanhe os envios
- Manual do administrador
Atualizado em 25 de outubro de 2026.