Para Owners e administradores de agências Insurance.
Prepare uma matriz de teste
Registre a configuração anterior e escolha pessoas representativas de atendimento, produção e gestão. Use registros fictícios em ambiente de teste e confira tanto ações permitidas quanto negadas. Não use só sua conta Owner ou Administrador como evidência de que o perfil de Agente está correto.
| Cenário | Resultado a conferir |
|---|---|
| Sam abre seu próprio cliente | Pode consultar e fazer as alterações necessárias. |
| Sam tenta abrir carteira não compartilhada de outro agente | Não encontra nem abre o registro quando a regra restritiva está aplicada. |
| Casey recebe um cliente compartilhado para pedir documentos | Acessa o necessário, sem exportar ou excluir se essas ações não foram concedidas. |
| Taylor coordena sua equipe | Enxerga o alcance previsto para sua posição e perfil. |
| Agente consulta SSN ou ligação de outra pessoa | Só revela ou acessa quando houver autorização específica. |
Passe de validação para aplicação
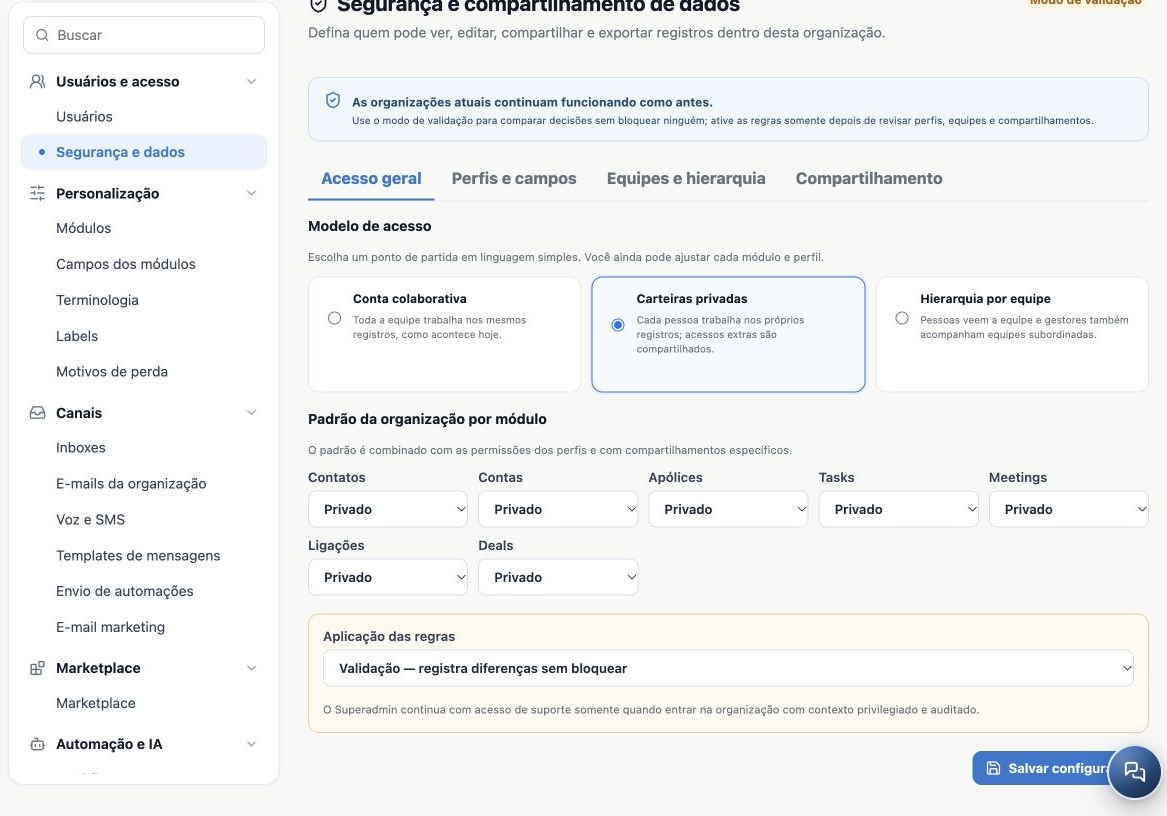
- Em Acesso geral, salve o modelo, os padrões e o modo Validação.
- Revise perfis, campos, equipes e compartilhamentos e registre os resultados esperados.
- Peça ao suporte a revisão das diferenças registradas quando precisar dessa análise. Esta tela não oferece um relatório detalhado de diferenças.
- Em um piloto planejado, selecione Aplicar — as regras passam a controlar o acesso e salve.
- Reabra e confirme o indicador Aplicando regras. Faça os testes de permitir e negar com as pessoas escolhidas.
- Confira listas, busca, abertura direta, Kanban, totais, ações em massa e exportações relevantes; dados e canais relacionados também precisam funcionar.
Compatibilidade e Validação mantêm o acesso anterior; não comprovam bloqueio. Se a aplicação causar um problema operacional, um administrador autorizado pode retornar à configuração anterior ou a Compatibilidade enquanto a causa é analisada. Compatibilidade reabre o comportamento anterior: é uma decisão de acesso, não um botão neutro de diagnóstico.
Investigue um registro ou botão que não aparece
- Confira a organização ativa e se o usuário está ativo e conseguiu entrar com sua própria conta.
- Confirme o módulo contratado e disponível.
- Confira filtros de busca e o Owner real do registro.
- Revise todos os perfis da pessoa: ação, escopo e campos.
- Revise padrão do módulo, equipes, hierarquia, regras e compartilhamentos com vigência.
- Confira o modo efetivo da organização. Para Ligações e SSN, confira também os controles específicos.
- Para Conversas e e-mails, confira os membros da inbox e as autorizações do remetente na configuração do canal. Um perfil de dados não substitui todas as permissões dos canais.
Se continuar, envie ao suporte: organização, usuário afetado, módulo, ação, horário, identificador do registro e mensagem exibida. Evite dados sensíveis em capturas; não envie senha, link de convite ou SSN completo.
Rotina de revisão da agência
- Na entrada: conferir convite aceito, função, perfil, equipe, Producer e primeiro atendimento.
- Na mudança de função: rever todas as permissões acumuladas e acessos extras.
- Na saída: redistribuir trabalho, desativar e conferir canais e sucessores.
- Periodicamente: revisar exportação, importação, ações em massa, acesso amplo e revelação de SSN.
- Ao investigar mudanças: consultar a trilha de auditoria disponível nos registros e acionar o suporte para eventos administrativos quando necessário. Não existe uma aba de auditoria global dentro desta tela de Segurança e dados.
Este capítulo documenta os controles de Usuários e Segurança e dados disponíveis na aplicação. Não há, nestas telas, configuração de MFA, política de complexidade de senha, backup/restauração ou retenção de dados. Não presuma que habilitar um perfil configure esses recursos.
Guias relacionados
- Planeje usuários e acesso da sua agência
- Compartilhe carteiras e registros sem trocar o responsável
- Manual do administrador
Atualizado em 25 de outubro de 2026.