Para propietarios y administradores de agencias Insurance.
Comprende los registros solicitados
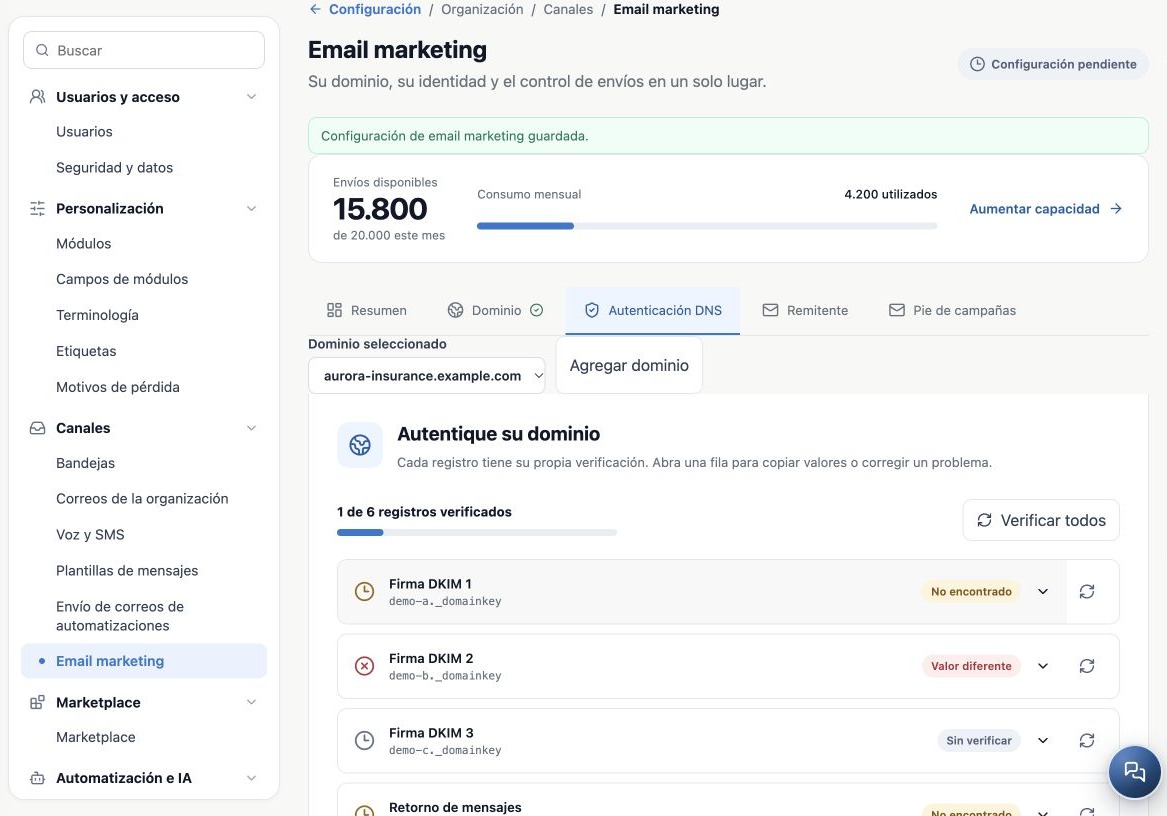
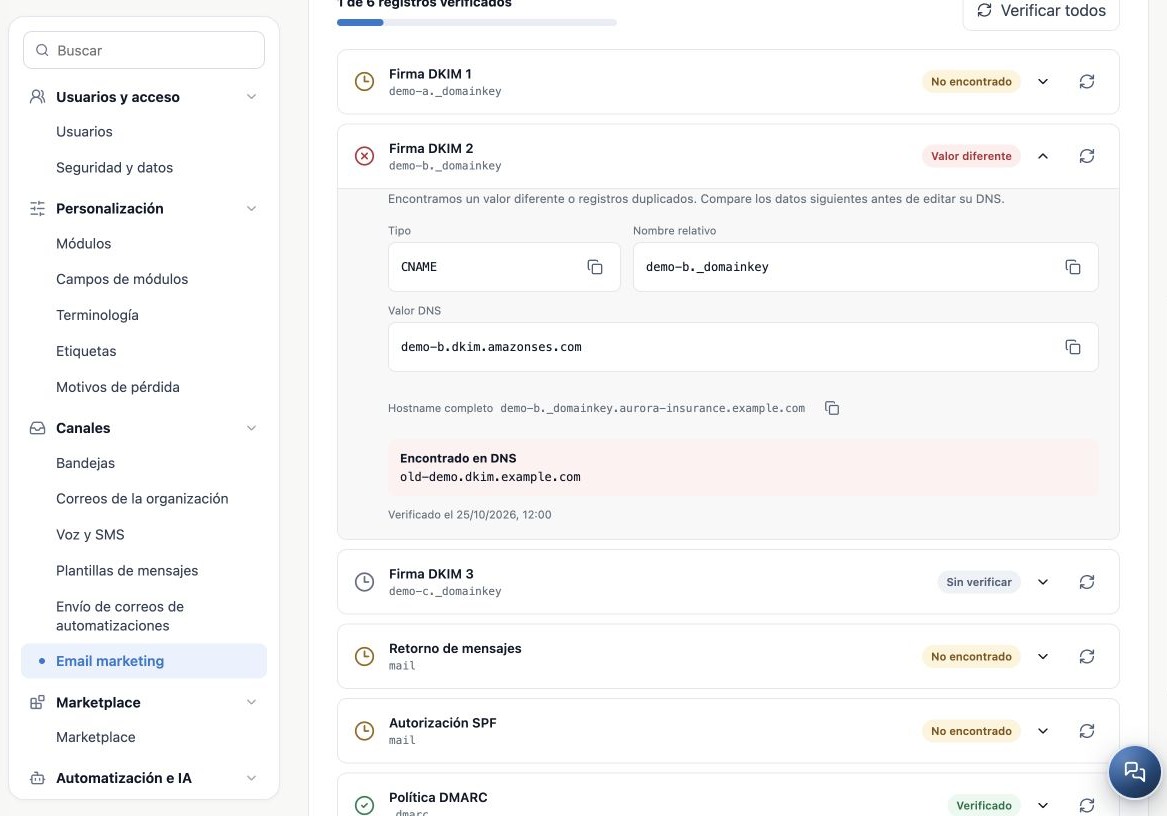
En Autenticación DNS, revisa Dominio seleccionado y total verificado. Expande una fila para Tipo, Nombre relativo, Valor DNS y Hostname completo. Utiliza lo generado para tu agencia, no las imágenes.
| Registro | Función |
|---|---|
| Firma DKIM — CNAME | Permite validar mensajes firmados por el dominio. Publica cada selector solicitado. |
| Retorno de mensajes — MX | Define retorno técnico en el subdominio indicado. No sustituye el MX de recepción principal. |
| Autorización SPF — TXT | Declara autorización de envío en el hostname indicado. |
| Política DMARC — TXT | Define autenticación. Conserva una política existente reconocida. |
Copia y publica sin duplicar el nombre
- Abre el gestor de la zona correcta. Sin acceso, entrega instrucciones al administrador.
- Copia tipo y valores desde los botones de CRMDAY.
- Si el proveedor añade el dominio, usa Nombre relativo; si exige todo, usa Hostname completo. Evita nombre.tuagencia.com.tuagencia.com.
- En CNAME, revisa nombre y destino. En Cloudflare, usa Solo DNS, sin proxy, para autenticación.
- En MX, coloca prioridad en campo separado y destino sin ese número. En TXT, pega sin añadir comillas.
- Expande la ayuda del proveedor DNS, selecciona cuando corresponda y descarga instrucciones.
La imagen DKIM muestra una diferencia ficticia entre esperado y observado. Compara antes de editar. El asistente no publica DNS automáticamente. Consulta los campos oficiales de registros Cloudflare.
Conserva recepción y política existentes
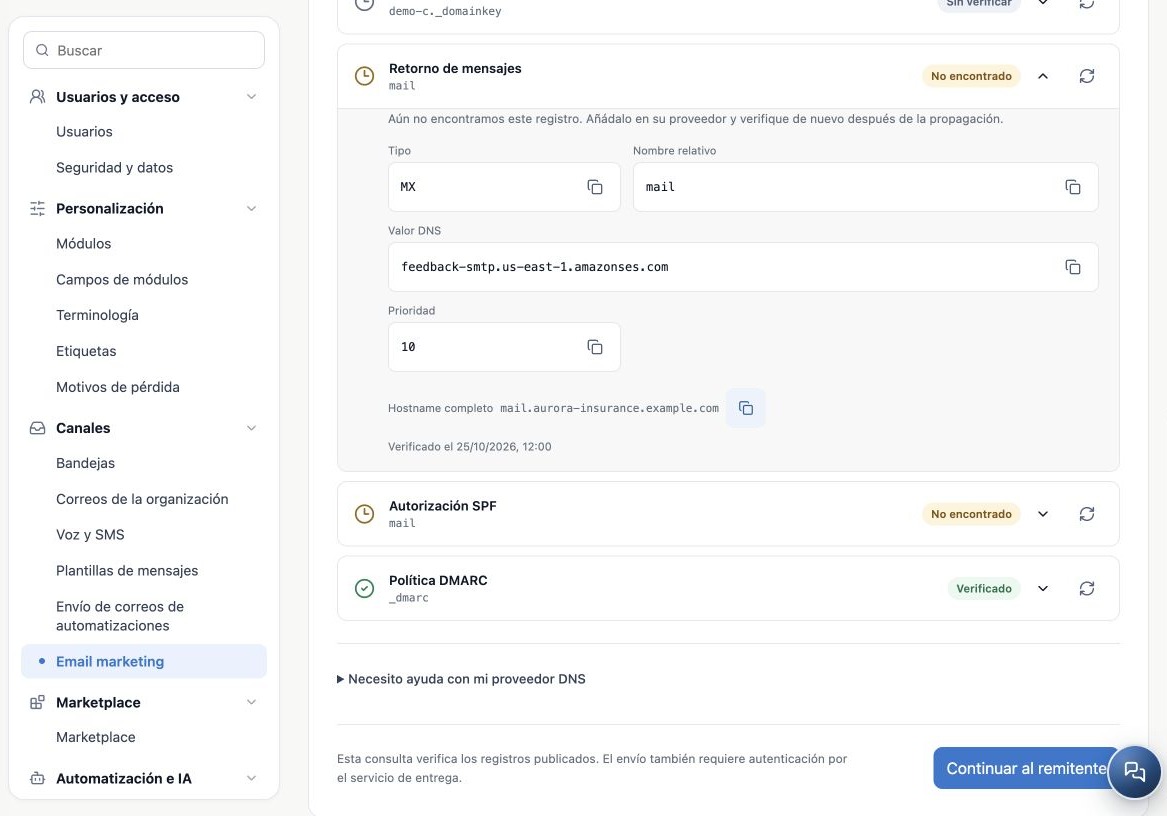
El MX de retorno pertenece al hostname mostrado, normalmente un subdominio. No elimines MX de los buzones de la agencia. Nombre relativo mail y prioridad 10 son ejemplos: usa lo generado en tu pantalla.
Si DMARC está Verificado, conserva la política reconocida. No publiques dos DMARC ni cambies una política más estricta por p=none para copiar la sugerencia. Ante conflictos SPF u otros en el mismo nombre, pide revisión técnica, no añadas duplicados. Consulta la documentación oficial de MAIL FROM.
Verifica e interpreta resultados
- Tras publicar, vuelve al dominio correcto.
- Usa verificación individual o Verificar todos.
- Revisa estados y expande para valor encontrado y fecha.
- Corrige lo indicado, espera propagación y verifica.
- Continúa a Remitente; puede prepararse mientras termina autenticación.
| Estado | Acción |
|---|---|
| Sin verificar | Falta consultar. |
| No encontrado | Revisa publicación, nombre, zona y propagación. |
| Valor diferente | Compara esperado, observado y duplicados. |
| Consulta no disponible | Reintenta; fallo de consulta no requiere editar DNS. |
| Verificado | Reconocido; conserva los valores válidos. |
La ayuda menciona hasta 72 horas como referencia, no plazo garantizado. Si DNS está correcto pero falta confirmación del servicio, espera y verifica otra vez. DNS válido no elimina bloqueo, falta de capacidad ni pausa.
Guías relacionadas
- Prepara el email marketing de tu agencia
- Registra y organiza los dominios de envío
- Configura remitentes y usuarios autorizados
- Configura el pie y la baja de campañas
- Valida la configuración y sigue los envíos
- Manual del administrador
Actualizado el 25 de octubre de 2026.