Para propietarios y administradores de agencias Insurance.
Prepara una matriz de prueba
Registra la configuración anterior y elige usuarios representativos de atención, producción y gestión. Usa registros ficticios en un entorno de prueba y comprueba acciones permitidas y denegadas. Probar solo con tu cuenta de propietario o administrador no valida un perfil de Agente.
| Escenario | Resultado esperado |
|---|---|
| Sam abre su cliente | Puede consultar y hacer los cambios necesarios. |
| Sam abre la cartera no compartida de otro agente | No encuentra ni abre el registro al aplicar las reglas restrictivas. |
| Casey recibe un cliente compartido para pedir documentos | Accede a lo necesario sin exportar ni eliminar si no se concedieron esas acciones. |
| Taylor coordina su equipo | Ve el alcance previsto para su posición y perfil. |
| Un agente consulta SSN o llamada de otra persona | Solo revela o accede con autorización específica. |
Pasa de validación a aplicación
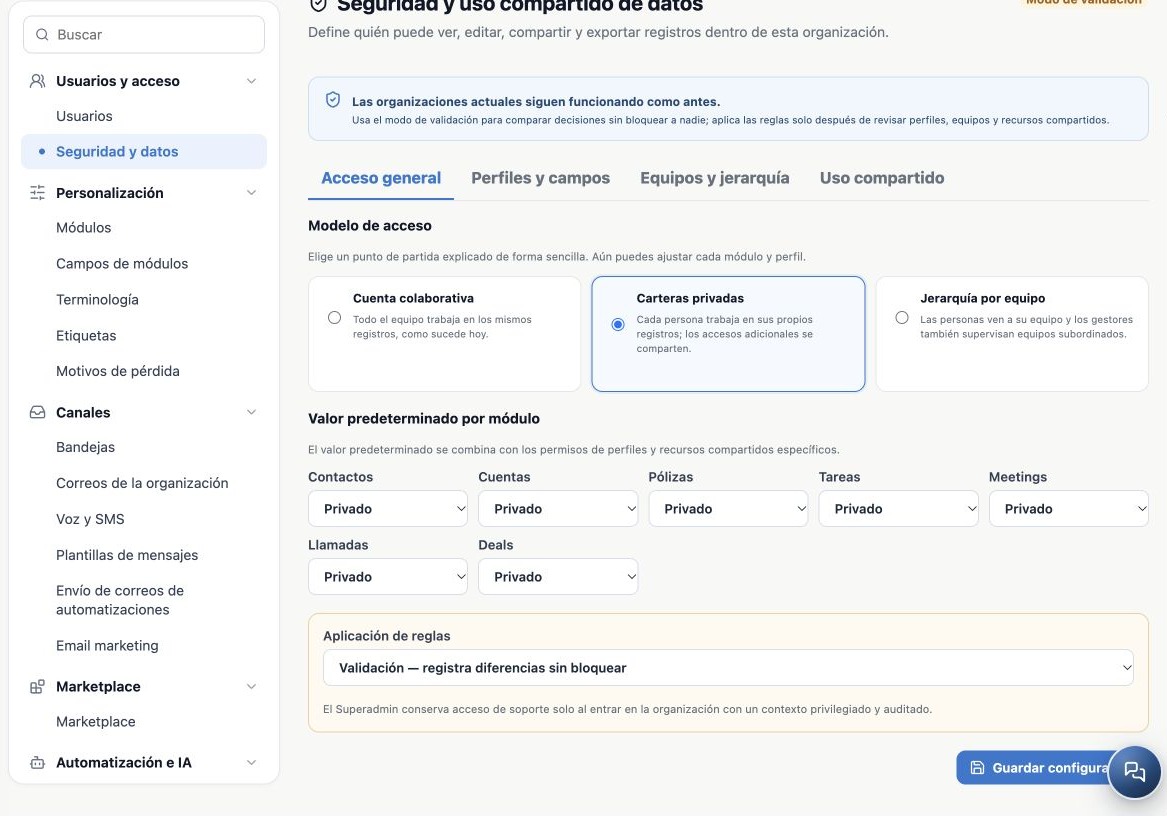
- En Acceso general, guarda modelo, valores por módulo y modo Validación.
- Revisa perfiles, campos, equipos y recursos compartidos y anota los resultados esperados.
- Pide al soporte revisar las diferencias registradas cuando sea necesario. Esta pantalla no ofrece un informe detallado de diferencias.
- Durante un piloto planificado, selecciona Aplicar — las reglas controlan el acceso y guarda.
- Reabre y confirma el indicador Aplicando reglas. Prueba casos permitidos y denegados con los usuarios elegidos.
- Comprueba listas, búsqueda, apertura directa, Kanban, totales, acciones masivas y exportaciones. Datos relacionados y canales también deben funcionar.
Compatibilidad y Validación conservan el acceso anterior y no demuestran bloqueos. Si la aplicación afecta la operación, un administrador autorizado puede volver a la configuración previa o a Compatibilidad mientras investiga. Compatibilidad recupera el acceso anterior: es una decisión de acceso, no un interruptor neutro de diagnóstico.
Investiga un registro o botón que no aparece
- Comprueba organización activa, estado del usuario y que inició sesión con su propia cuenta.
- Verifica el módulo contratado y disponible.
- Revisa filtros de búsqueda y el Owner real del registro.
- Revisa todos los perfiles: acciones, alcance y campos.
- Comprueba valores por módulo, equipos, jerarquía, reglas y vigencia de recursos compartidos.
- Revisa modo efectivo y controles específicos de Llamadas y SSN.
- Para Conversaciones y correo, comprueba miembros de la bandeja y autorizaciones del remitente en la configuración del canal. Un perfil de datos no sustituye todos los permisos de canales.
Si persiste, informa al soporte organización, usuario afectado, módulo, acción, hora, identificador del registro y mensaje. Evita datos sensibles en capturas; no envíes contraseñas, enlaces de invitación ni SSN completos.
Rutina de revisión de la agencia
- Al incorporar: confirmar invitación aceptada, rol, perfil, equipo, productor y primera atención.
- Al cambiar funciones: revisar permisos acumulados y accesos extras.
- En la salida: reasignar trabajo, desactivar y comprobar canales y sucesores.
- Periódicamente: revisar exportación, importación, acciones masivas, acceso amplio y revelación de SSN.
- Al investigar cambios: consultar auditoría disponible en los registros y pedir al soporte eventos administrativos cuando haga falta. No existe una pestaña de auditoría global dentro de esta pantalla de Seguridad y datos.
Este capítulo documenta los controles disponibles en Usuarios y Seguridad y datos. Estas pantallas no configuran MFA, complejidad de contraseñas, copias de seguridad/restauración ni retención. Habilitar un perfil no configura esos recursos.
Guías relacionadas
- Planifica los usuarios y el acceso de tu agencia
- Comparte carteras y registros sin cambiar el responsable
- Manual del administrador
Actualizado el 25 de octubre de 2026.